把仪表板共享给代理商,差点连成本都给看了——数据权限设计指南
我们打开了8个品牌的权限设置。90天内,扩大权限的记录有83条,收紧权限的记录只有15条。
我们打开了8个品牌的权限设置。90天内,扩大权限的记录有83条,收紧权限的记录只有15条。
越会用数据的团队,共享就越多。广告代理商、物流合作方、外包买手、新入职员工;如果是同时运营多个品牌的公司,还要加上各品牌的负责人。问题在于,共享的单位通常是“整个仪表板”。本想给对方看广告效果,结果把成本率也暴露了;本想给对方看库存,结果把全渠道销售额也暴露了。
本报告中的数值并非真实交易数据,而是根据Laplace基准指标的分布生成的示例值。它们不是任何特定客户的真实数据,请将其用于把握趋势,而非作为绝对值参考。
PART 1. 要打开哪些界面
关于权限的讨论,大多停留在概念层面。本文要落到四个界面上。先把要打开哪里梳理清楚。
| 想了解的内容 | 界面 | 对应本报告中的哪个数字 | 优先级 |
|---|---|---|---|
| 现在谁能进来 | 权限设置 › 成员 | 可访问账号78个,最高权限27个 | 今天 |
| 是否还有未接受的邀请 | 权限设置 › 邀请 | 待处理邀请78条 | 今天 |
| 有几个角色,各自开放了什么 | 权限设置 › 角色 | 自定义角色5个 · 8个品牌中1个 | 本周 |
| 谁在什么时候改了什么 | 权限设置 › 审计日志 | 90天229条 | 本周 |
在Laplace中查看的位置——权限设置 › 成员 / 邀请 / 角色 / 审计日志
接下来要看的界面——界面清楚了。不过在继续之前,先确认一下这是否真的是个普遍问题。进入PART 2。›
PART 2. 过度共享不是例外,而是统计——研究已确认的数字
在看我们自己的数据之前,先确定一条基准线。“向合作方开放的访问权限”引发事故的频率,早已有大规模的测量。
| 研究 | 已确认的数字 |
|---|---|
| Verizon DBIR 2025(22,052起事件 · 139个国家) | 涉及第三方的数据泄露占比从15%升至30%,一年内翻了一倍 |
| Verizon DBIR 2025(EMEA) | 29%的数据泄露始于组织内部——非故意失误占19%,权限滥用占8% |
| IBM Cost of a Data Breach 2025 | 代价最高的攻击途径是恶意内部人员(平均约492万美元) |
| IBM Cost of a Data Breach 2025 | 经由供应链和第三方的数据泄露,从发生到解决平均需要267天 |
“到这里为止,都是别人的数字”
接下来要看的界面——别人的数字就到这里。现在打开真实的权限设置。进入PART 3。›
PART 3. 权限只增不减
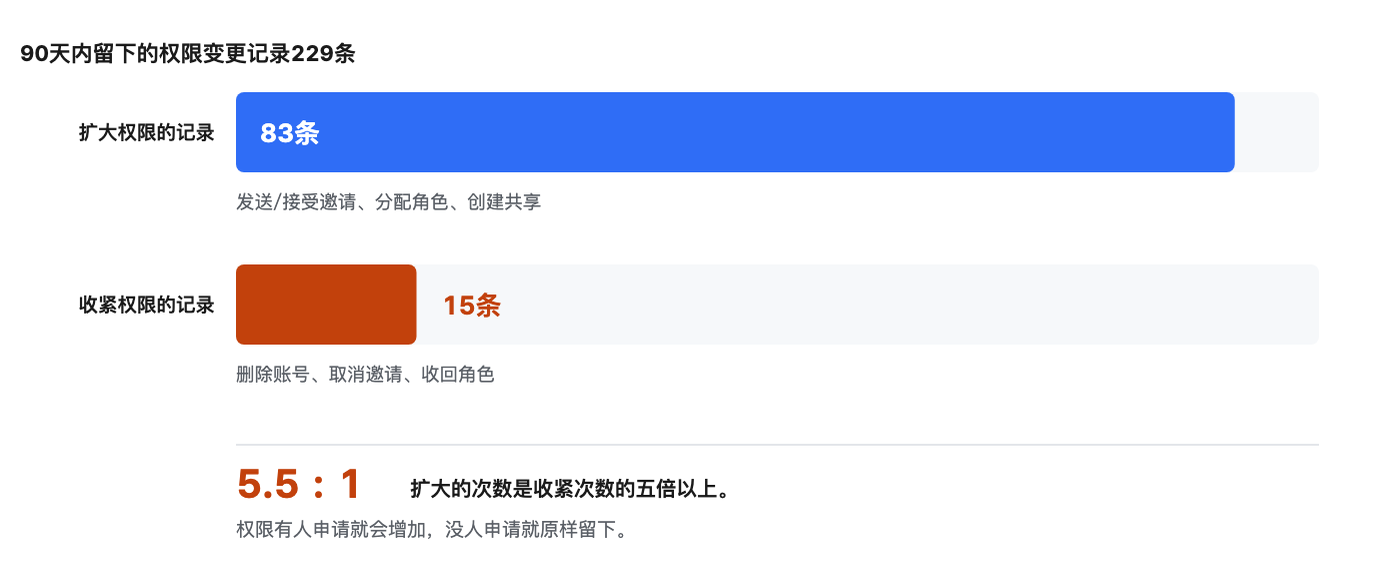
我们把8个品牌90天内的229条权限变更记录分成“扩大”和“收紧”两类。扩大包括发送和接受邀请、分配角色、创建共享;收紧包括删除账号、取消邀请、收回角色。
| 90天内扩大权限的记录 | 同期收紧权限的记录 | 扩大次数比收紧次数 |
|---|---|---|
| 83条 | 15条 | 5.5 : 1 |
设置方法
-
打开权限设置 › 审计日志,把期间设为90天。只看30天的话样本太小,授予与收回的比例会来回波动。
-
把对象类型缩小到成员 · 邀请 · 角色。这三项才是真正改变访问范围的项目。
-
把操作分为扩大(发送/接受邀请、分配角色、创建共享)和收紧(删除账号、取消邀请、收回角色)分别计数。其余都是设置调整,与访问范围无关。
-
看两个数字之间的比例。绝对数量取决于团队规模,但比例反映的是习惯。
如何解读这些数字
-
扩大的次数是收紧次数的五倍以上。83条对15条,5.5 : 1。授予权限会有人来申请,收回权限却没有人会申请。绝对数量跟随团队规模,所以要比较的是这个比例——量一量你们团队的比例,再把它和“8个品牌没有一家有收回机制”这个事实放在一起看。
-
其余131条(57%)是设置调整。这些记录是修改角色权限或调整策略,并不改变访问范围本身。这就是为什么直接统计审计日志条数,看起来会像是“管理得很积极”——一半以上的记录与范围无关。
-
90天内清理掉的账号有15个。占78个账号的19%。如果这段时间结束的合作和离职人数比这个少,就没问题;如果更多,就说明还有残留账号。真正做过这种对照的团队其实很少。
接下来要看的界面——我们知道了权限只增不减。那么来看看现在都有谁在里面。进入PART 4。›
PART 4. 已经在里面的人,和能够进来的人
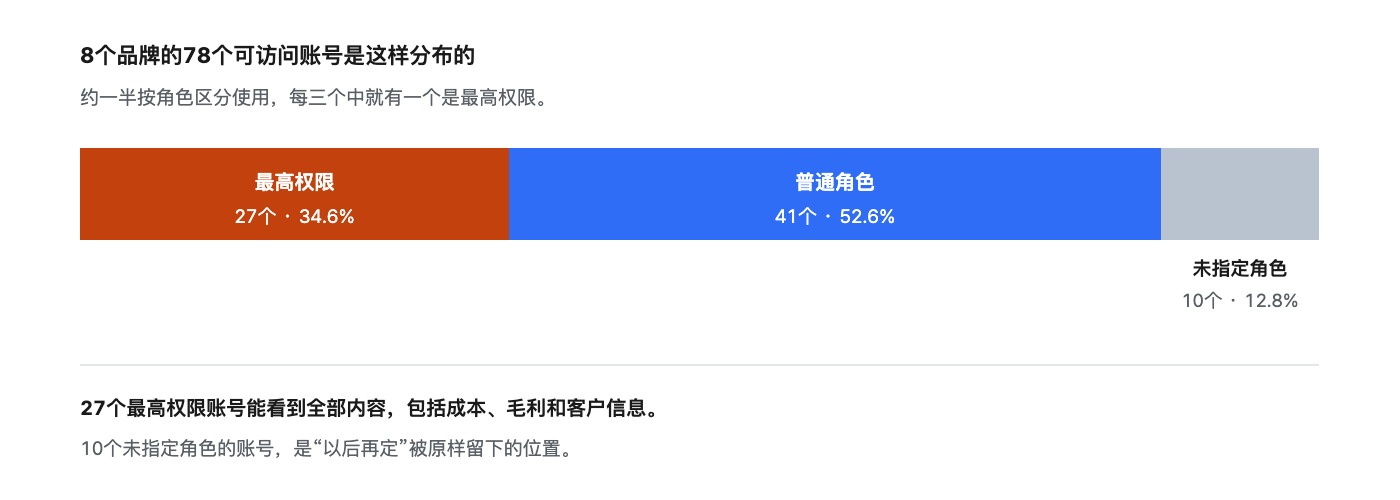
这里看的不是变更记录,而是当前状态。我们拆解了78个账号各自持有什么权限。
如何解读这些数字
-
每三个账号中就有一个是最高权限。27个,34.6%。最高权限账号能看到全部内容,包括成本、毛利和客户信息。大多数情况是团队还小时“先给个管理员”开出的账号,就这样一直留了下来。
-
完全没有角色的账号有10个(12.8%)。这是“以后再定”被原样留下的位置。没有角色,能看到什么也就没有定义,检查时无从判断。
-
外部域名的账号有7个(9.0%)。代理商、合作方、外包。也就是说每十个人里就有一个外部人员,而他们能看到哪些列,正是本文的核心问题。
不过,只看账号列表会漏掉一样东西:尚未接受的邀请。
邀请是一条活着的访问通道
设置方法
-
在权限设置 › 邀请中打开待处理列表。把状态筛选设为“等待接受”,剩下的就只有仍然有效的链接。
-
按发送日期排序,先看超过2周的邀请。在这段时间内没进来的人,通常以后也不会进来。
-
取消已结束合作、已离职人员和地址填错的邀请。需要时重新发送即可,所以取消是一个可以撤回的决定。
-
要保留的邀请,在指定好角色的状态下保留。没有角色的邀请一旦被接受,就会让上面那10个无角色账号再多一个。
接下来要看的界面——我们已经数清了谁在里面。接下来看用什么来挡住。进入PART 5。›
PART 5. 陷阱——工具都有,却没人用
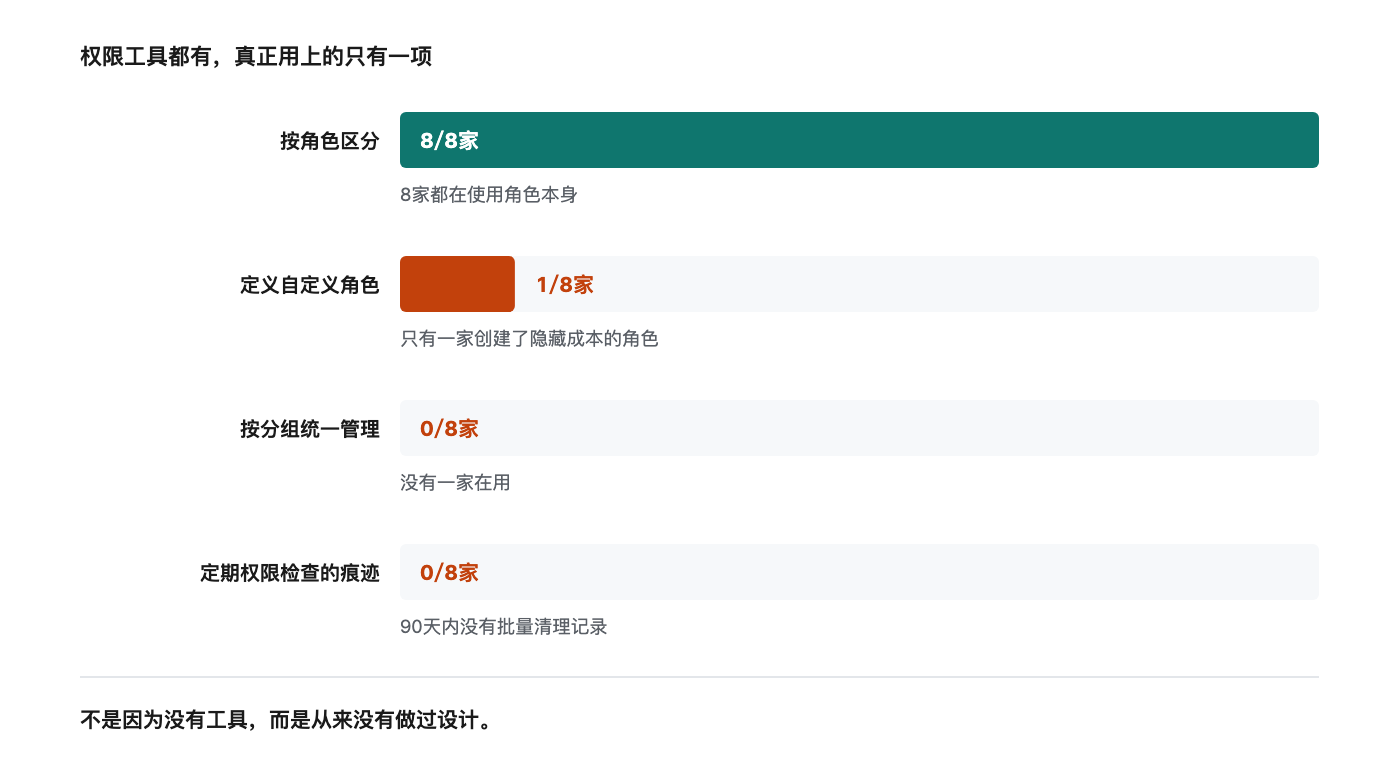
过度共享并不是因为缺少权限工具。我们统计了8个品牌对各项工具的使用情况。
如何解读这些数字
-
8个品牌都在使用角色本身。但大多只是把人放进默认角色(管理员、只读等)的程度。各数据领域要隐藏什么,并没有定义。
-
创建过自定义角色的只有一家。而这一家创建的角色名称很能说明问题——“不可访问含成本的公式和图表”“仅可登记成本”。需求处处都有,真正做了设计的却只有一家。
-
没有一家用分组来统一管理。人一多,单独设置也跟着增加,从那时起,就没有人能回答“谁能看到什么”了。
-
也没有一家在90天内留下过批量检查的痕迹。PART 3里的5.5 : 1,就是这个结果。
最常见的漏洞不在原始数据,而在派生内容
接下来要看的界面——我们知道了能挡住什么。现在用一张表来做设计。进入PART 6。›
PART 6. 设计从一张表开始
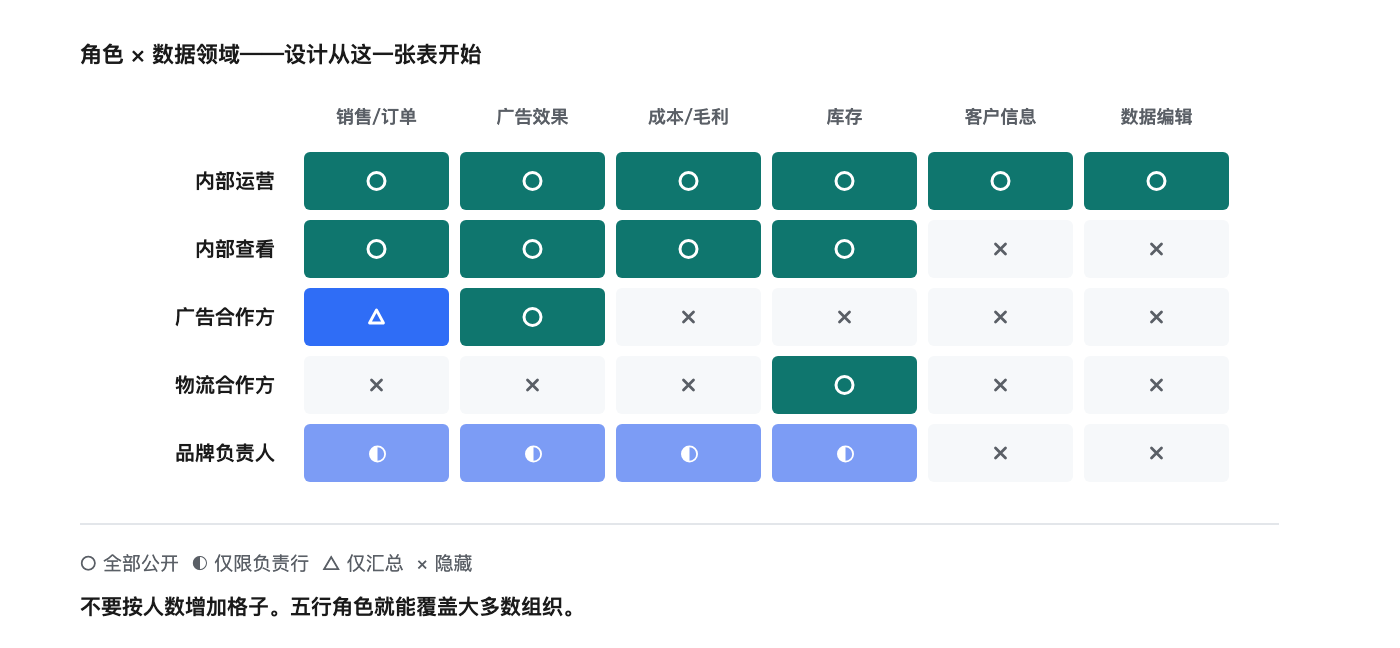
只按人划分“可访问/不可访问”是不够的。在同一个仪表板里,需要做到“去掉这一列”“只看这些行(品牌)”这种粒度的控制。做不到的话,最后只能按人数复制仪表板,而复制出来的副本会脱离管理,成为另一条泄露通道。
| 场景 | 需要给对方看的 | 不能让对方看的 | 常见的出事途径 |
|---|---|---|---|
| 广告代理商 | 活动效果、渠道流量、ROAS | 商品成本、毛利率、其他代理商的效果 | “广告仪表板”里混进了毛利图表 |
| 物流/仓配履约合作方 | 库存数量、出入库、采购计划 | 售价、销售额、客户信息 | 库存仪表板上同时放着销售汇总 |
| 新入职员工/外包买手 | 所负责品类的指标 | 全公司损益、成本、其他品类的策略 | 入职第一天就“先给全部权限” |
| 多品牌负责人 | 所负责品牌的全部指标 | 其他品牌的销售额和成本 | 按品牌复制仪表板,副本脱离管理而泄露 |
设置方法
-
数据敏感度只分三级——锁定(成本、毛利、客户信息)/ 按角色(销售额、库存)/ 开放(流量、访问)。分得再细,就没有人能维护下去。
-
先定义角色,而不是先定义人。上面矩阵的五行就能覆盖大多数组织。角色越多,管理越容易失控。
-
给角色加上列脱敏和行筛选策略。再开启自动应用于派生数据,让策略一路跟随到汇总图表和副本。
-
外部共享从仅查看开始。扩大权限可以等有人申请再做,但收紧权限永远不会有人来申请。
接下来要看的界面——设计完成了。剩下的是收回机制。进入执行方案。›
执行方案——4周
| 周次 | 要做的事 | 完成标准 |
|---|---|---|
| 第1周 | 全面查询权限设置 › 成员和邀请。先清理待处理邀请 | 能说出外部账号数和待处理邀请数 |
| 第2周 | 敏感度三级分类 + 定义五行角色 | 那一张矩阵表已形成文档 |
| 第3周 | 把列脱敏和行筛选关联到角色,开启自动应用于派生数据 | 用外部账号登录,亲眼确认看不到成本 |
| 第4周 | 在离职交接清单中加入“收回权限”一项 + 在日历上登记季度检查 | 下一次检查日期已在日历上 |
每季度一次,15分钟就够
总结
-
权限只增不减。90天内扩大记录83条、收紧记录15条——5.5 : 1。因为收回权限从来没有人申请。
-
每三个账号中就有一个是最高权限。78个中有27个(34.6%)。以“先给管理员”起步的账号会一直留下来。
-
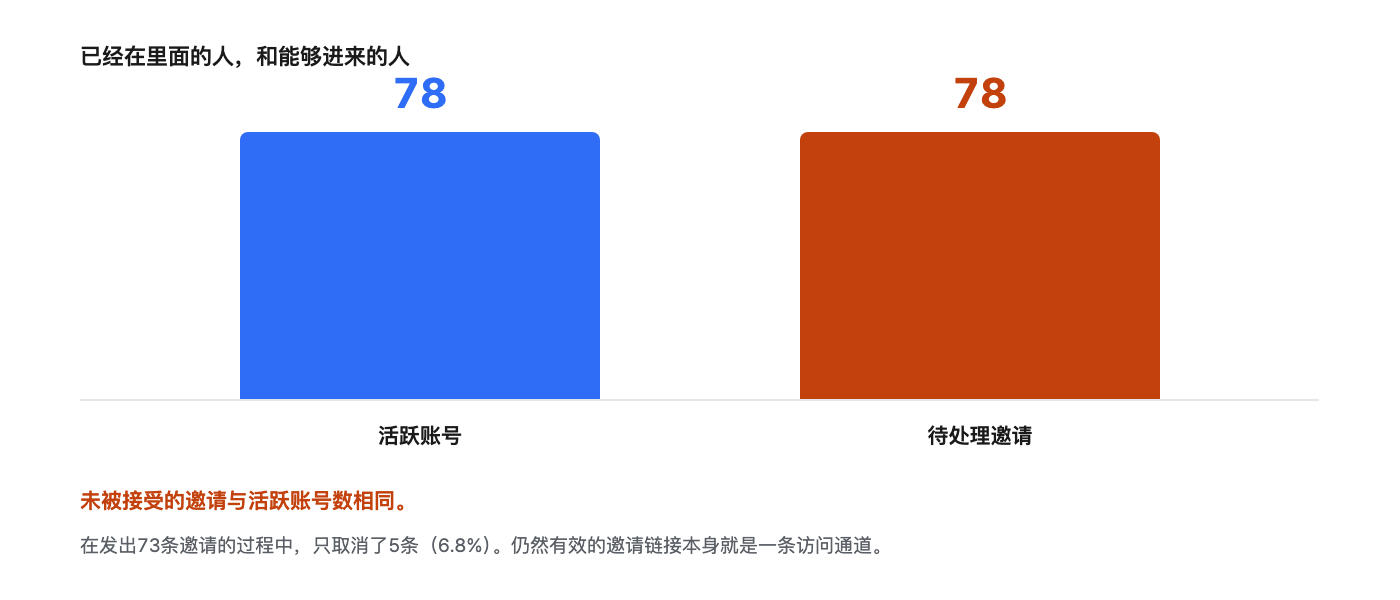
先清点邀请,再清点账号。待处理邀请78条,与活跃账号数相同,而且不会出现在账号列表里。
-
不是因为没有工具,而是因为没做设计。创建自定义角色的只有8家中的1家,使用分组的为0家。
-
派生内容比原始数据更容易泄露。策略必须跟随到汇总图表和复制的仪表板;含毛利的指标可以反推出成本。
复现设置
| 项目 | 值 |
|---|---|
| 界面 | 权限设置 › 成员 / 邀请 / 角色 / 审计日志 |
| 审计日志期间 | 90天(30天样本太小,比例会波动) |
| 对象类型 | 成员 · 邀请 · 角色 |
| 计为扩大的操作 | 发送邀请 · 接受邀请 · 分配角色 · 创建共享 |
| 计为收紧的操作 | 删除账号 · 取消邀请 · 收回角色 |
| 样本 | 8个品牌 · 可访问账号78个 · 变更记录229条 |
常见问题
Q. 小团队也需要做权限管理吗?只要有一家外部合作方,就需要。过度共享与组织规模无关,而是与共享次数成正比;团队越小,“先全部共享”越容易成为惯例。从只确定要锁定什么(成本、毛利、客户信息)的最小设计开始吧。
Q. 我想给代理商看ROAS,但隐藏毛利。这正是列脱敏的用途。给广告合作方角色加上成本和毛利列的脱敏,对方在同一个仪表板里就只能看到效果指标。不过,计算中包含毛利的派生指标有被反推的可能,是否开放需要单独判断。
Q. 我们运营多个品牌,负责人之间不能互相看到数据。用行筛选策略按品牌做隔离,在同一个项目里每个人就只能看到自己品牌的行。这比按品牌复制仪表板的管理负担小得多,也不会出现副本脱离管理而泄露的问题。
Q. 权限设得太严,协作会不会变慢?很多时候恰恰相反。敏感数据在结构上被隐藏后,就不必每次都纠结要不要共享,共享反而更快。治理不是共享的刹车,而是安全带。
Q. 应该从哪里开始?今天只需做一件事——查询待处理邀请。它应该比账号先清点,而且大多数情况下,这份列表里就能直接找出需要清理的对象(已结束的合作、离职人员、地址填错)。
结语
数据用得越多,共享就必然越多。成长中的团队要问的不是“共享还是不共享”,而是“让对方看到什么程度”;把这个答案交给系统,而不是靠人的谨慎,这就是治理。
你们项目现在能访问的账号和待处理的邀请——今天就在权限设置里打开看一次吧。15分钟就足够了。
本报告中的数值并非真实交易数据,而是根据Laplace基准指标的分布生成的示例值。它们不是任何特定客户的真实数据,请将其用于把握趋势,而非作为绝对值参考。公开研究的数值已在各项中注明出处。界面名称和设置项名称可能因版本不同而略有差异。