代理店にダッシュボードを共有したら、原価まで見せるところだった — データ権限設計ガイド
ブランド8社の権限設定を開いてみました。90日間で権限を広げた記録は83件、狭めた記録は15件でした。
ブランド8社の権限設定を開いてみました。90日間で権限を広げた記録は83件、狭めた記録は15件でした。
データをうまく活用するチームほど、共有は増えていきます。広告代理店、物流パートナー、外部委託のMD、新入社員、複数ブランドを運営する法人ならブランドごとの担当者まで。問題は、共有の単位がたいてい「ダッシュボードまるごと」だということです。広告成果を見せようとして原価率が露出し、在庫を見せようとして全チャネルの売上が露出します。
本レポートの数値は実際の取引データではなく、Laplaceのベンチマーク指標の分布を反映して生成した例示値です。特定の顧客企業の実際の数値ではありません。絶対値ではなく、傾向を把握する目的でご参照ください。
PART 1. どの画面を開くか
権限の話は、たいてい概念論で終わってしまいます。本記事は、4つの画面で完結するように書きます。まず、どこを開くのかを整理します。
| 確認したいこと | 画面 | 本レポートのどの数字か | 優先度 |
|---|---|---|---|
| 今、誰がアクセスできるか | 権限設定 › メンバー | アクセス可能なアカウント78件、最高権限27件 | 今日 |
| 未承諾の招待が残っていないか | 権限設定 › 招待 | 保留中の招待78件 | 今日 |
| ロールはいくつあり、何を開放しているか | 権限設定 › ロール | カスタムロール5件 · 8社中1社 | 今週 |
| 誰が、いつ、何を変えたか | 権限設定 › 監査ログ | 90日で229件 | 今週 |
Laplaceで確認する場所 — 権限設定 › メンバー / 招待 / ロール / 監査ログ
次に見る画面 — 画面はわかりました。ただ、その前にこれが本当によくある問題なのかを確認しておきます。PART 2へ進みます。›
PART 2. 過剰共有は例外ではなく統計です — 研究で確認された数字
自社のデータを見る前に、まず基準線を引いておきます。「協力会社に開放したアクセス」がインシデントにつながる頻度は、すでに大規模に測定されています。
| 研究 | 確認された数字 |
|---|---|
| Verizon DBIR 2025(インシデント22,052件 · 139か国) | 侵害に第三者が関与した割合が15%から30%へと、1年で倍増しました |
| Verizon DBIR 2025(EMEA) | 侵害の29%は組織内部から始まります — 意図しないミス19%、権限の不正使用8% |
| IBM Cost of a Data Breach 2025 | 最もコストの高い攻撃経路は悪意のある内部者(平均約492万ドル)です |
| IBM Cost of a Data Breach 2025 | サプライチェーン・第三者経由の侵害は、解決までに平均267日かかります |
「ここまでは他社の数字です」
次に見る画面 — 他社の数字はここまでです。いよいよ実際の権限設定を開きます。PART 3へ進みます。›
PART 3. 権限は増える一方です
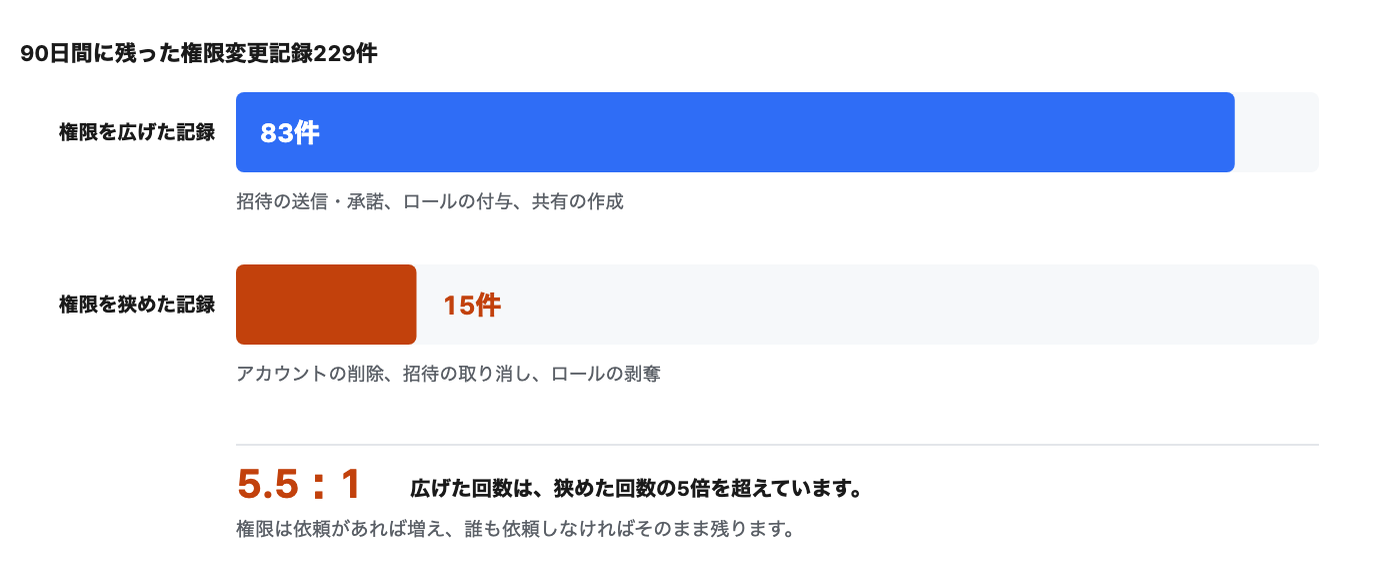
ブランド8社の90日分の権限変更記録229件を、「広げたもの」と「狭めたもの」に分けてみました。広げたものは、招待の送信・承諾、ロールの付与、共有の作成です。狭めたものは、アカウントの削除、招待の取り消し、ロールの剥奪です。
| 90日間で権限を広げた記録 | 同期間に狭めた記録 | 広げた回数 対 狭めた回数 |
|---|---|---|
| 83件 | 15件 | 5.5 : 1 |
設定方法
-
権限設定 › 監査ログを開き、期間を90日にします。30日だとサンプルが小さすぎて、付与と剥奪の比率がぶれてしまいます。
-
対象タイプをメンバー · 招待 · ロールに絞ります。この3つが、アクセス範囲を実際に変える項目です。
-
アクションを、広げる(招待の送信・承諾、ロールの付与、共有の作成)と狭める(アカウントの削除、招待の取り消し、ロールの剥奪)に分けて数えます。それ以外は設定の調整で、アクセス範囲とは関係ありません。
-
2つの数字の比率を見ます。絶対件数はチームの規模によって異なりますが、比率は習慣を映し出します。
出てきた数字の読み方
-
広げた回数は、狭めた回数の5倍を超えています。83件対15件、5.5 : 1。付与には依頼が来ますが、剥奪は誰も依頼しないからです。絶対件数はチームの規模に左右されるので、比べるべきはこの比率です — 自社チームの比率を測り、8社のどこにも剥奪のルーティンがなかったという事実と並べてみてください。
-
その他の131件(57%)は設定の調整です。ロールの権限を修正したり、ポリシーを手直ししたりした記録で、アクセス範囲そのものは変わりません。監査ログを単純に数えると「活発に管理している」ように見える理由がここにあります — 半分以上が範囲とは無関係な記録なのです。
-
90日間で整理されたアカウントは15件です。78アカウントの19%です。この期間に終了した協業や退職がそれより少なければ問題ありませんが、多ければ残っているアカウントがあるということです。この照合を実際に行っているチームは、ほとんどありません。
次に見る画面 — 権限が増える一方だということはわかりました。では、今誰が入っているのかを見ます。PART 4へ進みます。›
PART 4. 今入っている人、これから入れる人
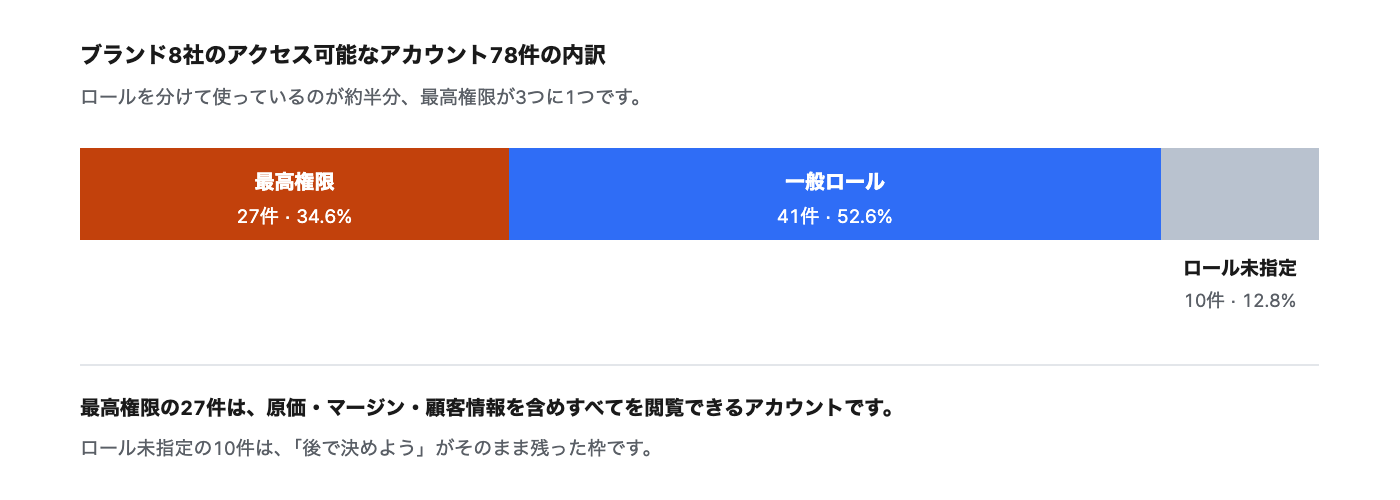
変更記録ではなく、現在の状態です。78アカウントがどの権限を持っているかを分けてみました。
出てきた数字の読み方
-
3つに1つが最高権限です。27件、34.6%。最高権限は、原価・マージン・顧客情報を含め、すべてが見えるアカウントです。チームが小さかった頃に「とりあえず管理者」で始めたアカウントが、そのまま残っているケースがほとんどです。
-
ロールがまったくないアカウントが10件(12.8%)あります。「後で決めよう」がそのまま残った枠です。ロールがなければ何が見えるのかも定義されていないため、点検の際に判断ができません。
-
外部ドメインのアカウントが7件(9.0%)あります。代理店・パートナー・外部委託です。10人に1人が外部の人ということであり、彼らがどの列まで見られるのかが、本記事の核心となる問いです。
ところが、アカウント一覧だけを見ていると見落とすものがあります。まだ承諾されていない招待です。
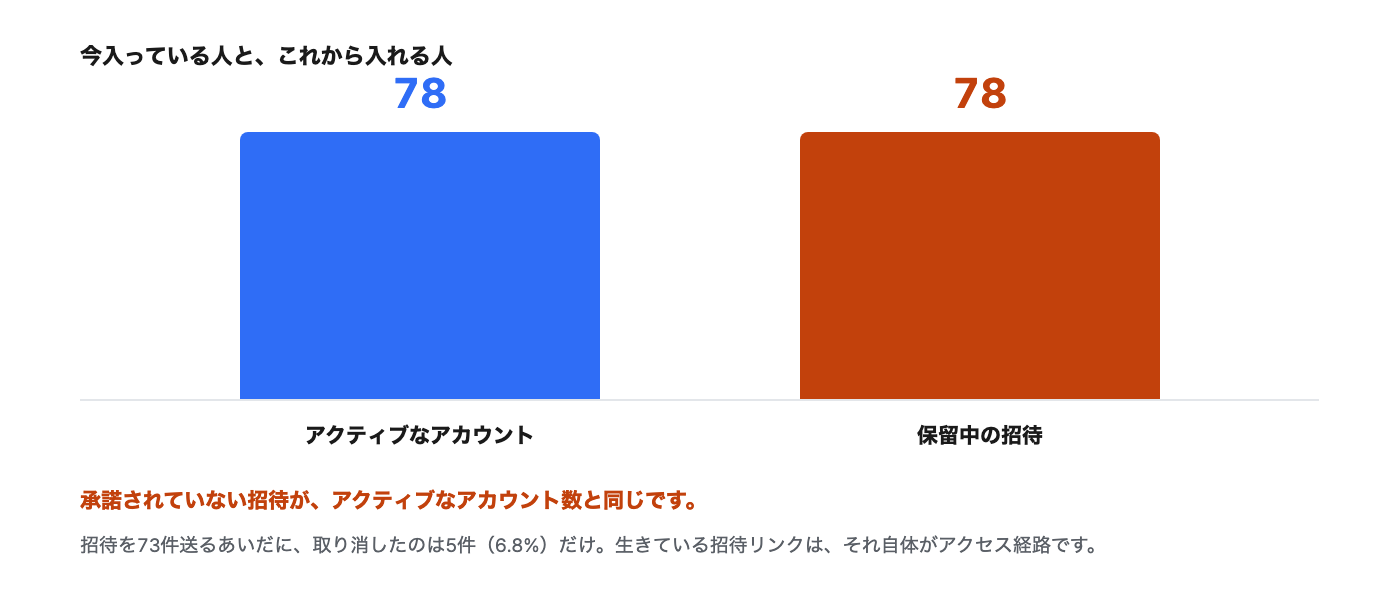
招待は生きているアクセス経路です
設定方法
-
権限設定 › 招待で保留中の一覧を開きます。ステータスフィルターを「承諾待ち」にすると、生きているリンクだけが残ります。
-
送信日で並べ替え、2週間以上経過した招待から確認します。その間に入ってこなかった人は、たいていこの先も入ってきません。
-
終了した協業・退職者・入力ミスのアドレスへの招待を取り消します。必要ならまた送ればよいので、取り消しは元に戻せる判断です。
-
残す招待は、ロールを指定した状態で残します。ロールのない招待は、承諾された瞬間に先ほどの10件の枠をもう1つ増やします。
次に見る画面 — 誰が入っているかを数えました。次は、何で防げるのかを見ます。PART 5へ進みます。›
PART 5. 落とし穴 — ツールはあるのに使われていません
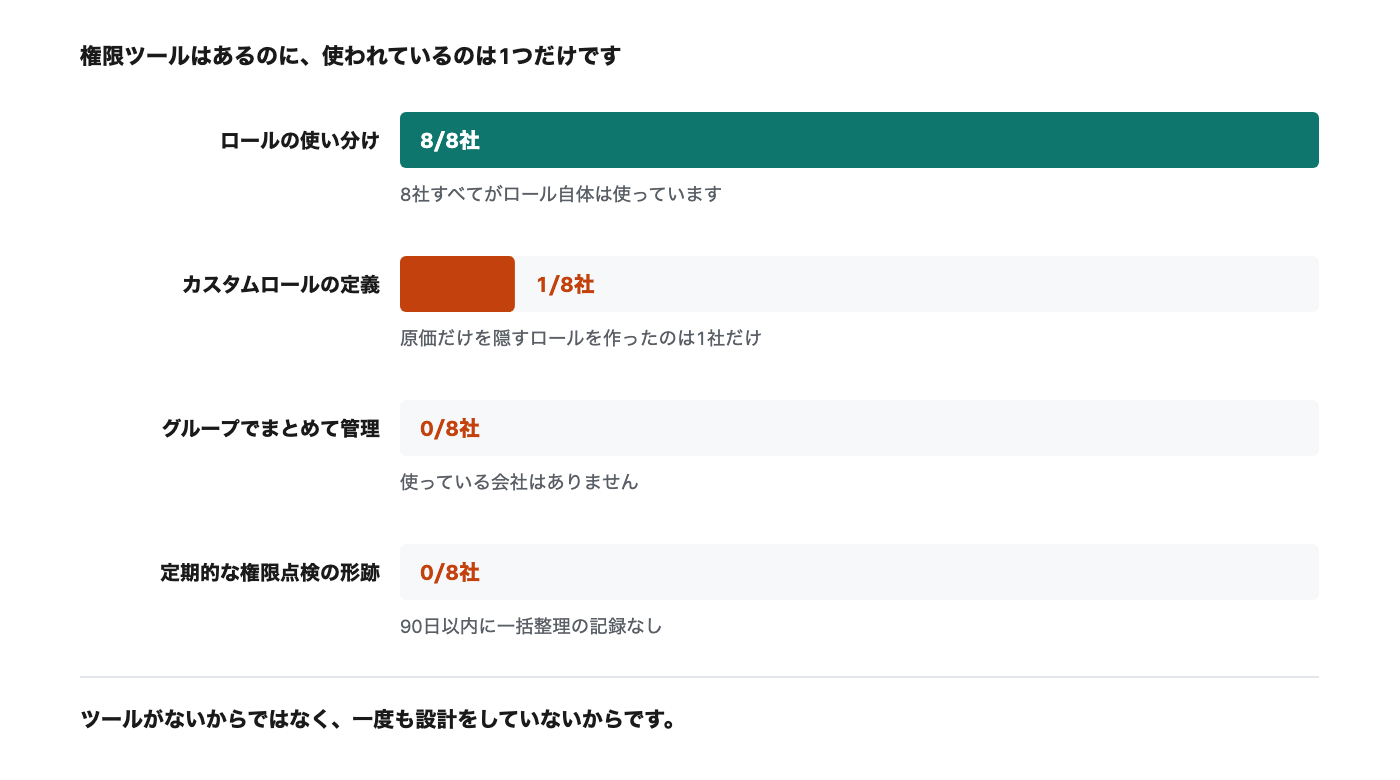
過剰共有は、権限ツールがないから起きるのではありません。8社でツールごとの利用率を数えてみました。
出てきた数字の読み方
-
ロール自体は8社すべてが使っています。ただし大半は、標準で用意されたロール(管理者・閲覧など)に人を割り当てた程度です。データ領域ごとに何を隠すかは定義されていません。
-
カスタムロールを作ったのは1社だけです。その1社が作ったロール名が示唆的です — 「原価を含む数式・グラフにアクセス不可」「原価の登録のみ可能」。ニーズはどこにでもあるのに、設計が行われたのは1社だけでした。
-
グループでまとめて管理している会社はありません。人が増えれば個別の設定も一緒に増え、そこから先は「誰が何を見ているのか」に誰も答えられなくなります。
-
90日以内に一括点検をした形跡がある会社もありません。PART 3の5.5 : 1は、その結果です。
最もよくある穴は、元データではなく派生物です
次に見る画面 — 何が防げるかがわかりました。ここからは表1枚で設計します。PART 6へ進みます。›
PART 6. 設計は表1枚から始まります
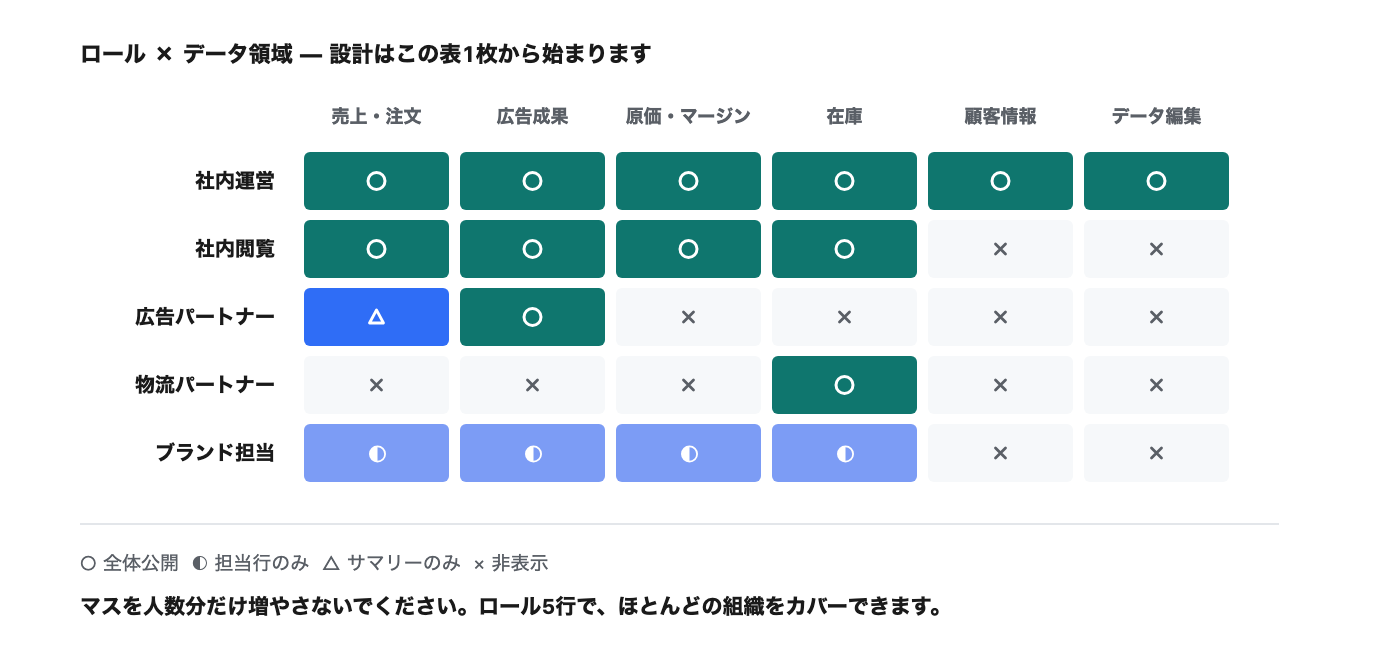
人単位で「アクセス可/不可」を分けるだけでは足りません。同じダッシュボードの中で「この列は除いて」「この行(ブランド)だけ」というレベルの制御が必要です。これができないと、結局ダッシュボードを人数分だけ複製することになり、複製は管理から外れて、また別の流出経路になります。
| シナリオ | 見せるべきもの | 見せてはいけないもの | よくある事故の経路 |
|---|---|---|---|
| 広告代理店 | キャンペーン成果、チャネル流入、ROAS | 商品原価、マージン率、他の代理店の成果 | 「広告ダッシュボード」にマージンのグラフが紛れ込んでいる |
| 物流・フルフィルメントパートナー | 在庫数量、入出庫、発注予定 | 販売価格、売上、顧客情報 | 在庫ダッシュボードに売上サマリーが同居している |
| 新入社員・外部委託MD | 担当カテゴリーの指標 | 全社損益、原価、他カテゴリーの戦略 | 入社初日に「とりあえず全権限」で始める |
| マルチブランド担当 | 担当ブランドの全指標 | 他ブランドの売上・原価 | ブランドごとにダッシュボードを複製し、管理の外へ漏れる |
設定方法
-
データの機密度は3段階だけに分けます — ロック(原価・マージン・顧客情報)/ ロール別(売上・在庫)/ 公開(流入・トラフィック)。これ以上細かく分けると、誰も維持できません。
-
人ではなくロールを先に定義します。上のマトリクスの5行で、ほとんどの組織はカバーできます。ロールの数が増えるほど、管理は崩れていきます。
-
ロールに列マスキングと行フィルターポリシーを設定します。そして派生データへの自動適用をオンにして、ポリシーがサマリーグラフや複製にまで追従するようにします。
-
外部共有は閲覧専用から始めます。広げるのは依頼が来てからで構いませんが、狭める依頼は来ません。
次に見る画面 — 設計は終わりました。残るのは剥奪のルーティンです。実行プランへ進みます。›
実行プラン — 4週間
| 週 | やること | 完了の基準 |
|---|---|---|
| 1週目 | 権限設定 › メンバー・招待を全件確認。保留中の招待から整理する | 外部アカウント数と保留中の招待数を答えられる |
| 2週目 | 機密度の3段階分類 + ロール5行の定義 | マトリクスの表1枚が文書として残っている |
| 3週目 | ロールに列マスキング・行フィルターを紐づけ、派生データへの自動適用をオンにする | 外部アカウントでログインし、原価が見えないことを自分の目で確認した |
| 4週目 | オフボーディングのチェックリストに「権限の剥奪」項目を追加 + 四半期点検をカレンダーに登録 | 次回の点検日がカレンダーに入っている |
四半期に1回、15分で十分です
まとめ
-
権限は増える一方です。90日間で広げた記録83件、狭めた記録15件 — 5.5 : 1。剥奪は誰も依頼しないからです。
-
アカウントの3つに1つが最高権限です。78件中27件(34.6%)。「とりあえず管理者」で始めたアカウントが、そのまま残ります。
-
アカウントより先に招待を数えてください。保留中の招待78件はアクティブなアカウント数と同じで、しかもアカウント一覧には表示されません。
-
ツールがないからではなく、設計をしていないからです。カスタムロールを作ったのは8社中1社、グループを使っている会社は0社でした。
-
元データより派生物から漏れます。ポリシーはサマリーグラフや複製ダッシュボードにまで追従させる必要があり、マージンを含む指標からは原価が逆算されます。
再現のための設定
| 項目 | 値 |
|---|---|
| 画面 | 権限設定 › メンバー / 招待 / ロール / 監査ログ |
| 監査ログの期間 | 90日(30日だとサンプルが小さく、比率がぶれます) |
| 対象タイプ | メンバー · 招待 · ロール |
| 「広げる」として数えるアクション | 招待の送信 · 招待の承諾 · ロールの付与 · 共有の作成 |
| 「狭める」として数えるアクション | アカウントの削除 · 招待の取り消し · ロールの剥奪 |
| サンプル | ブランド8社 · アクセス可能なアカウント78件 · 変更記録229件 |
よくある質問
Q. 小規模なチームでも権限管理は必要ですか?外部の協力会社が1社でもあれば必要です。過剰共有は組織の規模ではなく共有の回数に比例し、小規模なほど「とりあえず全部共有」が慣行になりがちです。ロックするもの(原価・マージン・顧客情報)だけを決める最小限の設計から始めてください。
Q. 代理店にROASは見せて、マージンは隠したいのですが。それこそが列マスキングの用途です。広告パートナーのロールに原価・マージン列のマスキングを設定すれば、同じダッシュボードで成果指標だけが表示されます。ただし、マージンが計算に含まれる派生指標は逆算される可能性があるので、公開するかどうかは別途判断してください。
Q. 複数のブランドを運営していますが、担当者どうしで互いのデータが見えてはいけません。行フィルターポリシーでブランド単位の分離を設定すれば、同じプロジェクト内でそれぞれが自分のブランドの行だけを見ることになります。ブランドごとにダッシュボードを複製する方法よりも管理の負担がはるかに少なく、複製が管理の外へ漏れる問題もありません。
Q. 権限を厳しくすると、協業が遅くなりませんか?逆になることが多いです。機密データが構造的に隠されていれば、共有するかどうかを毎回悩む必要がなくなり、共有はむしろ速くなります。ガバナンスは共有のブレーキではなく、シートベルトです。
Q. どこから始めればよいですか?今日やることは1つです — 保留中の招待の確認。アカウントより先に数えるべきもので、たいていこの一覧からすぐに整理すべき対象(終了した協業、退職者、入力ミスのアドレス)が見つかります。
おわりに
データ活用が増えるほど、共有は増えざるをえません。成長するチームの問いは「共有するか、しないか」ではなく「どこまで見せるか」であるべきで、その答えを人の注意深さではなくシステムに組み込んでおくことが、ガバナンスです。
自社のプロジェクトに今アクセスできるアカウントと、保留中の招待 — 今日一度、権限設定で開いてみてください。15分あれば十分です。
本レポートの数値は実際の取引データではなく、Laplaceのベンチマーク指標の分布を反映して生成した例示値です。特定の顧客企業の実際の数値ではありません。絶対値ではなく、傾向を把握する目的でご参照ください。公開研究の数値は各項目に出典を記載しています。画面名や設定項目名は、リリースによって多少異なる場合があります。